
اسمارتواچ روی مچ یک فرمانده | چرا ساعت فرمانده پدافند غیرعامل خبرساز شد؟
تصویر سردار غلامرضا جلالی، رئیس سازمان پدافند غیرعامل با یک ساعت هوشمند خارجی شاید در نگاه نخست موضوعی کاملا عادی به نظر برسد؛ اما وقتی پای یک مقام مسئول در حوزه پدافند غیرعامل در میان است، همین وسیله کوچک میتواند به یک پرسش امنیتی جدی تبدیل شود: آیا استفاده از تجهیزات پوشیدنی متصل به اینترنت و شبکههای بیسیم برای مقامات حساس نظامی، بدون ملاحظات ویژه امنیتی قابل قبول است؟
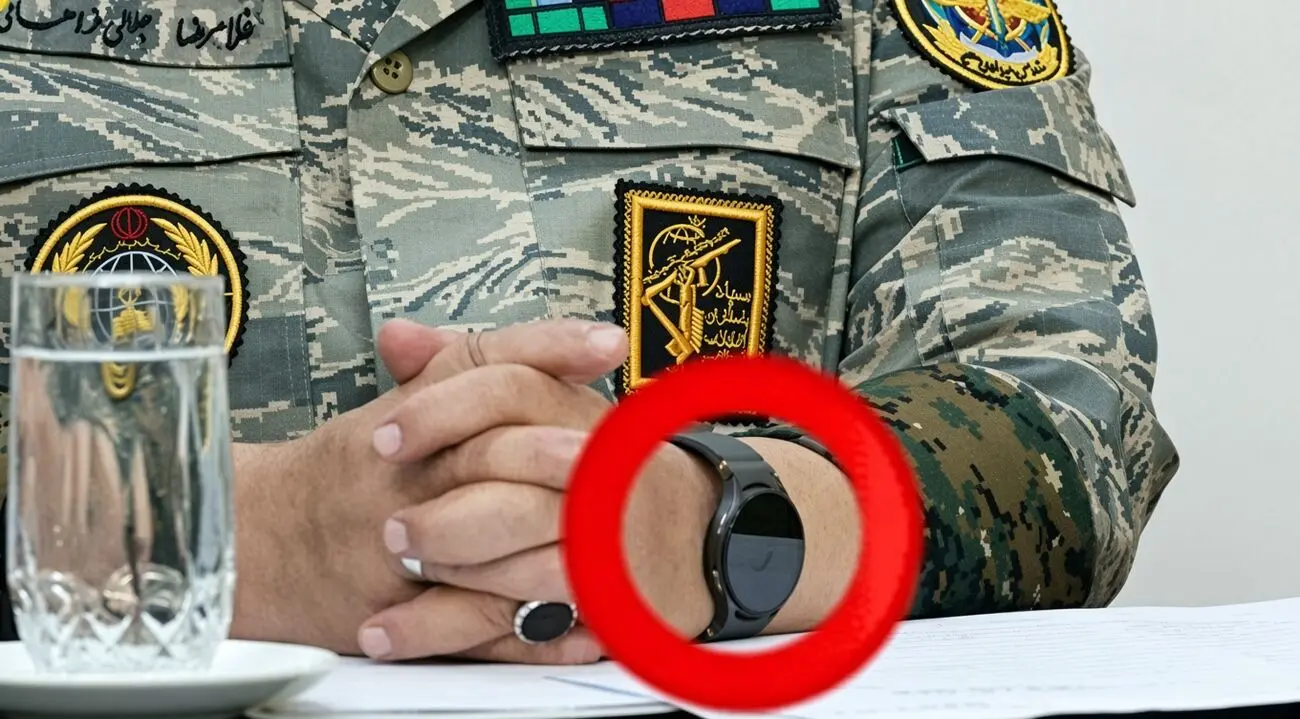
به گزارش دیروزبان، پاسخ به این پرسش به مدل ساعت، سیستمعامل، نحوه اتصال، نرمافزارهای نصبشده و سیاست امنیتی دستگاه بستگی دارد. بنابراین صرفا از روی تصویر یک ساعت نمیتوان گفت که این وسیله مشکل امنیتی دارد اما اصل نگرانی از نظر امنیت سایبری کاملا درست است.
ساعت هوشمند فقط ساعت نیست
بسیاری از ساعتهای هوشمند امروزی به مجموعهای از حسگرها و ارتباطات مجهزند؛ از GPS و بلوتوث گرفته تا وایفای، میکروفون، شتابسنج و در برخی مدلها دوربین یا قابلیت ارتباط سلولی.
موسسه ملی فناوری و استانداردهای ایالات متحده در مستندات امنیتی خود هشدار داده است که دسترسی مخرب یا غیرمجاز به حسگرهایی مانند میکروفون، GPS و رادیوها میتواند برای ردیابی موقعیت یا شنود صداهای اطراف مورد استفاده قرار گیرد.
بیشتر بخوانید:
آمریکا به ایران اورانیوم میفروشد؟ | جزئیات یک پیشنهاد جنجالی
پیشنهاد حمله پیشدستانه ایران به آمریکا | پنجره گفتوگو چقدر باز میماند؟
از دیوار مرزی تا اخراج گسترده | معمای ورود غیرمجاز اتباع افغانستانی
منظور عزتالله ضرغامی در بازخوانی سریال «سرگذشت ندیمه» چه بود؟
بنابراین مسئله فقط اطلاعاتی نیست که کاربر عمدا در ساعت وارد میکند؛ خود دستگاه میتواند داده تولید کند.
سابقه نظامی؛ ماجرای استراوا
این نگرانی صرفا تئوری نیست. در سال ۲۰۱۸، انتشار نقشه حرارتی فعالیت کاربران توسط استراوا نشان داد که اطلاعات حاصل از ابزارهای پوشیدنی ورزشی میتواند به افشای محل فعالیتهای نظامی منجر شود.
ارتش آمریکا همان زمان اعلام کرد که موضوع را جدی گرفته و نسبت به استفاده از فناوریهای بیسیم و اشتراکگذاری دادههای مکانی هشدار داد.
گزارشهای تخصصی نظامی نیز تأکید کردهاند که GPS موجود در ابزارهای پوشیدنی میتواند در شرایط خاص، اطلاعاتی درباره موقعیت نیروها و الگوی رفتوآمد آنها ایجاد کند.
آیا امکان جاسوسی وجود دارد؟
از نظر فنی، بله؛ اما این با اثبات جاسوسی یک ساعت مشخص تفاوت دارد. یک ساعت هوشمند میتواند در صورت وجود آسیبپذیری، پیکربندی ناامن، نرمافزار آلوده یا دسترسی غیرمجاز، به منبعی برای استخراج اطلاعات تبدیل شود. حتی برای برخی مدلهای تجاری شناختهشده نیز آسیبپذیریهای امنیتی ثبت شده است؛ برای نمونه، پایگاه ملی آسیبپذیریهای موسسه ملی فناوری مواردی از دسترسی غیرمجاز به اطلاعات، مشکلات مربوط به بلوتوث و دسترسی به دادههای ساعتهای هوشمند را ثبت کرده است. اما از این موضوع نمیتوان نتیجه گرفت که هر ساعت خارجی الزاما ابزار جاسوسی است.
ترور با اسمارتواچ؛ واقعیت یا اغراق؟
این بخش نیازمند تفکیک دقیق است. ساعت هوشمند میتواند در سناریوهای خاص، اطلاعات مکانی یا الگوی رفتوآمد یک فرد را در اختیار مهاجم قرار دهد و از این جهت بخشی از زنجیره اطلاعاتی یک عملیات باشد.
در نهایت، مسئله اصلی «خارجی بودن» ساعت نیست؛ امنیتی بودن یا نبودن آن است. اگر دستگاهی که روی مچ یک مقام ارشد نظامی قرار دارد، به شبکههای عمومی متصل میشود، GPS و بلوتوث فعال دارد، دادههای خود را به سرویسهای ابری منتقل میکند یا نرمافزارهای شخص ثالث روی آن نصب شده است، باید مشخص باشد که چه ارزیابی امنیتی درباره آن انجام شده است.
برای چنین مقامهایی، موضوع صرفا انتخاب یک وسیله شخصی نیست؛ هر وسیله متصل میتواند بخشی از سطح حمله دیجیتال فرد باشد. بنابراین پاسخ دقیق درباره آن ساعت خاص نیازمند دانستن مدل، تنظیمات، نوع اتصال و سیاست امنیتی اعمالشده روی دستگاه است؛ اطلاعاتی که از روی یک عکس قابل تشخیص نیست.