
گاف امنیتی؛ شماره تلفن معاون رئیس سازمان اطلاعات سالها در اینترنت بود!
شماره تلفن همراه خصوصی داگ بئر، معاون نظامی رئیس سازمان اطلاعات فدرال آلمان، که یکی از مقامهای ارشد اطلاعاتی این کشور محسوب میشود، سالها در اینترنت منتشر بوده و او تا همین اواخر از همان شماره استفاده میکرده است.
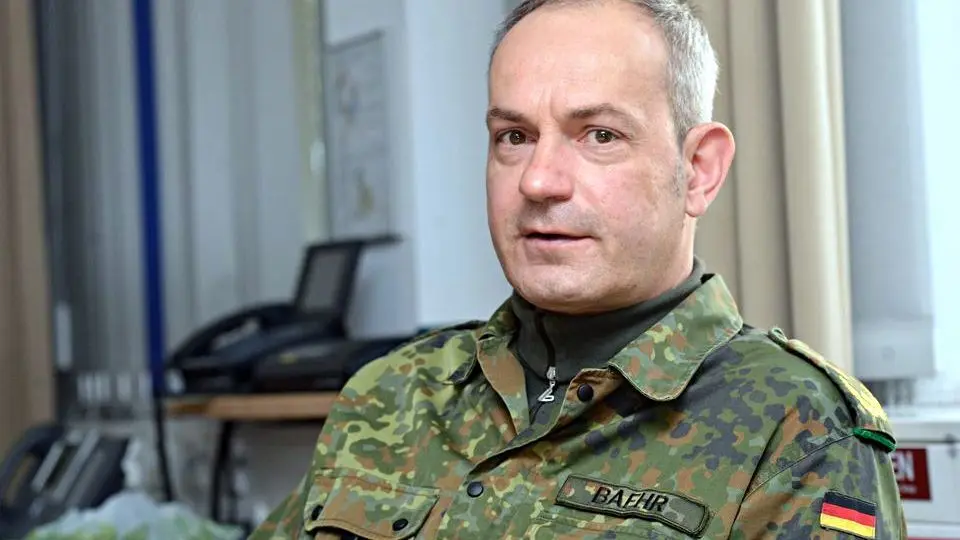
به گزارش دیروزبان بئر اکنون این موضوع را «یک اشتباه» توصیف کرده و گفته شماره را تغییر داده است.
داگ بئر، ژنرال ارتش آلمان و از سال ۲۰۲۳ معاون نظامی رئیس اطلاعات است. مسئولیت او شامل اطلاعات نظامی راهبردی در خارج از آلمان میشود؛ حوزهای که موضوعاتی مانند تسلیحات هستهای روسیه، برنامه موشکی کره شمالی و تسلیحات فضایی چین را دربرمیگیرد.
با این حال، تحقیقات نشان داده است که شماره تلفن خصوصی بئر، به همراه برخی آدرسهای ایمیل شخصی و نشانی محل سکونتش در ایالت بایرن، سالها در اینترنت قابل دسترسی بوده است.
اطلاعات چگونه به اینترنت درز کرد؟
بر اساس این گزارشها، اطلاعات شخصی بئر بخشی از دادههایی بوده که در جریان حمله هکری سال ۲۰۲۰ به یک شرکت آمریکایی فعال در زمینه حراج آنلاین آثار هنری، عتیقهجات و کالاهای کلکسیونی به سرقت رفت.
بیشتر بخوانید:
یک شوخی جنسی بیجا | ژنرال ارشد آلمانی از ناتو اخراج شد!
صدراعظم آلمان میگوید به فرزندانش گفته به آمریکا نروند | ترامپ جواب داد!
آژانس جاسوسی آلمان به دنبال استخدام گیمرها به عنوان مامور مخفی!
چرا آلمانیها در کنیا کلیه میخرند؟ | پای یک اسرائیلی در میان است!
در آن حمله اطلاعات حدود ۳.۴ میلیون مشتری در اینترنت منتشر شد. بئر نیز در میان افرادی بود که اطلاعاتشان در این نشت داده قرار گرفت. این شرکت در آن زمان کاربران خود را از وقوع حمله سایبری مطلع کرده بود.
نکته مهم این پرونده اما خودِ نشت اطلاعات نیست؛ بلکه نحوه برخورد بئر با شمارهای است که میدانست در اختیار عموم قرار گرفته است.
این یک اشتباه بود
بئر در گفتوگو با خبرنگاران گفته بود از مدتها قبل میدانسته اطلاعات شخصی او در جریان یک نشت داده منتشر شده است. با این حال، او تا مدت کوتاهی پیش همچنان از همان شماره تلفن استفاده میکرد.
او توضیح داده بود که از این شماره فقط برای امور خصوصی و در ارتباط با تعداد محدودی از افرادی استفاده میکند که به گفته خودش تغییر شماره برایشان دشوار است. همچنین مدعی شده بود تلفن همراهش بهطور منظم از نظر وجود بدافزار بررسی میشود.
اما اندکی پیش از انتشار گزارش، بئر موضع خود را تغییر داد و اعلام کرد شماره را به دلیل «ملاحظات خانوادگی» حفظ کرده بود. او در نهایت گفت: «این یک اشتباه بود. اکنون آن را اصلاح کردهام.»
چرا این موضوع نگرانکننده است؟
کارشناسان امنیت اطلاعات هشدار دادهاند که عمومی بودن شماره تلفن یک مقام اطلاعاتی الزاما به معنای هک شدن تلفن او نیست، اما میتواند مسیر حملات هدفمند را برای مهاجمان آسانتر کند.
به گفته کارشناسان، شماره تلفن و آدرس ایمیل میتواند برای شناسایی ارتباطات، ساختن پروفایل از فرد، اجرای حملات فیشینگ یا مهندسی اجتماعی و حتی هدف قرار دادن اطرافیان او مورد استفاده قرار گیرد.
در گزارشها همچنین آمده است که برخی مقامهای نظامی و امنیتی آلمان، همین شماره منتشرشده در اینترنت را بهعنوان راه تماس با بئر در تلفنهای خود ذخیره کرده بودند؛ افرادی که میگفتند ارتباطشان با او صرفاً کاری بوده است. این موضوع پرسشهایی درباره میزان استفاده واقعی از شماره موردنظر ایجاد کرده است.
سازمان اطلاعات چه گفت؟
سازمان اطلاعات فدرال آلمان درباره این پرونده توضیح مستقیمی ارائه نکرده و اعلام کرده است که درباره موضوعات مرتبط با فعالیتهای اطلاعاتی یا مسائل پرسنلی اظهارنظر عمومی نمیکند.
دفتر صدراعظم آلمان نیز اعلام کرده است که گزارشهای مربوط به نشت اطلاعات کارکنان نهادهای امنیتی «بسیار جدی» گرفته میشود و هم ارزیابی خطرهای امنیتی و هم مشاوره به افراد آسیبدیده را دربرمیگیرد.
پرونده بئر همچنین تنها نمونه از چنین اتفاقاتی در میان مقامهای ارشد امنیتی اروپا نیست. در هلند نیز اطلاعات مربوط به مسیرهای رفتوآمد رئیس سازمان اطلاعات نظامی این کشور از طریق یک اپلیکیشن ورزشی برای مدتی قابل مشاهده بود. این موارد بار دیگر نشان میدهد که حتی مقامهای ارشد امنیتی نیز میتوانند در معرض خطر ناشی از انتشار ناخواسته دادههای شخصی قرار گیرند.